La sicurezza informatica: nuovo diritto dell’era digitale
Lo sviluppo tecnologico è il Giano Bifronte del presente. Come il dio romano, la tecnologia ha una doppia faccia: da una parte contribuisce a migliorare in modo significativo la qualità della vita, dall’altra però porta con sé rischi che bisogna urgentemente imparare a governare.
La tecnologia è entrata - e continua a entrare - prepotentemente e capillarmente nella nostra quotidianità, senza il consenso, il più delle volte, dei privati cittadini. Tutte le principali attività, sia private sia lavorative, sono affidate ormai alla sfera digitale. Infatti, più la tecnologia avanza, più il nostro mondo si fa automatizzato. Con questo progresso inesorabile e inarrestabile a cui stiamo assistendo, il web è diventato un grandissimo archivio virtuale di dati altamente sensibili di singoli individui e di aziende.
Da quanto appena illustrato non è difficile comprendere come l’acquisizione di dati e informazioni stia diventando un’attività che interessa sempre di più il mondo della criminalità.
Con questo articolo quindi intendiamo mostrare che la tutela dei dati e delle informazioni personali online è un nuovo diritto fondamentale, strettamente legato ai cambiamenti e alle trasformazioni della nostra era.
Le principali minacce informatiche per le aziende
Come abbiamo avuto modo già di affermare, il mondo lavorativo è uno dei principali bersagli dei cybercriminali, in quanto i cloud aziendali conservano informazioni molto riservate. Per restituire in modo esaustivo la criticità dell’esposizione delle aziende agli attacchi informatici, riteniamo necessario soffermarci a individuare quali sono le principali minacce informatiche attuali.
I dati che emergono dal Rapporto Clusit del 2025, pubblicato l’11 marzo del 2026 da parte dell’Associazione Italiana per la Sicurezza Informatica, sono allarmanti e parlano chiaro: l’anno precedente ha segnato un record storico per la criminalità informatica poiché si è registrato un significativo incremento, pari al 49%, di attacchi cyber gravi che hanno avuto impatti notevoli in termini economici, legali e reputazionali.
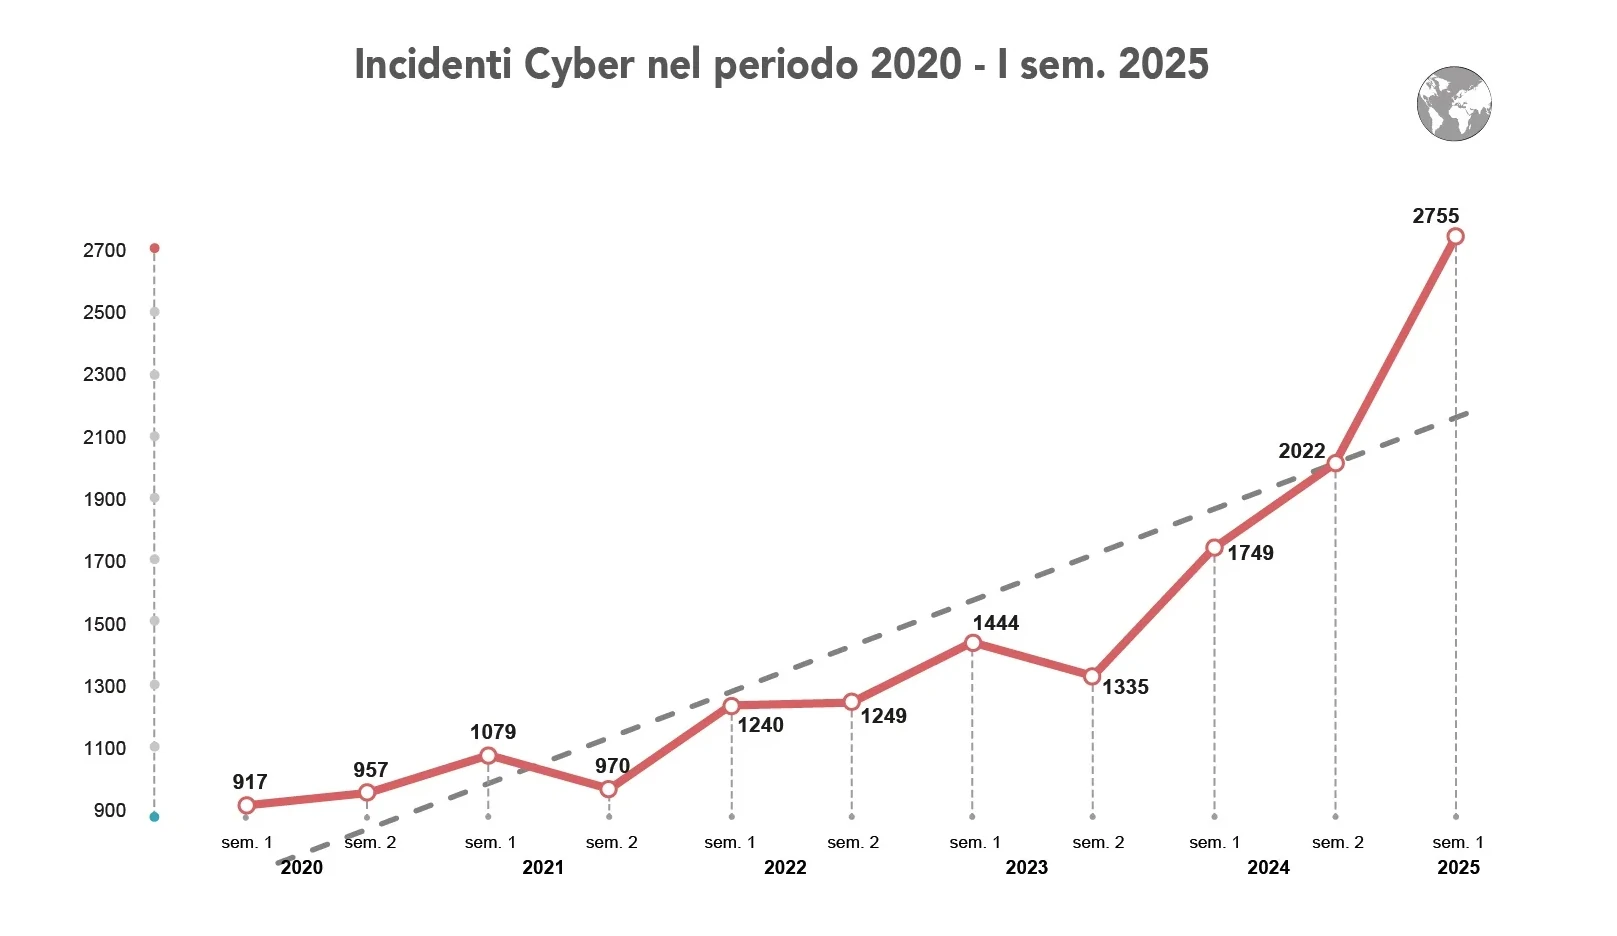
Ad essere investiti con maggiore violenza sono comparti strategici del nostro tessuto produttivo: il settore manifatturiero si conferma il bersaglio preferito a causa della digitalizzazione dei processi industriali, seguito a ruota dal settore finanziario e bancario, da sempre nel mirino per il potenziale ritorno economico diretto. Estremamente preoccupante è inoltre la crescita degli attacchi verso la sanità e la pubblica amministrazione, ambiti in cui il blocco dei sistemi informatici mette a rischio servizi essenziali per i cittadini e la sicurezza di enormi moli di dati sensibili.
Scendendo poi nel dettaglio, il documento illustra in modo lucido che, se un tempo il bersaglio preferito erano i server, oggi i cyber criminali puntano dritti alle identità delle persone e alle relazioni di fiducia. In appoggio ai cybercriminali è giunta anche l’IA che fin da subito si è dimostrata essere un potentissimo strumento.
Più precisamente, con la diffusione pervasiva dell’IA, bisogna dimenticare le email scritte con un italiano zoppicante, in quanto, grazie a questa nuova tecnologia, gli attaccanti sono in grado di confezionare esche perfette. Tra il ventaglio delle possibili minacce, recentemente ne è entrata una nuova, denominata BEC - Business Email Compromise, ossia un attacco di ingegneria sociale capace di manipolare i dipendenti per sottrarre fondi o credenziali d'accesso attraverso comunicazioni ingannevolmente perfette.
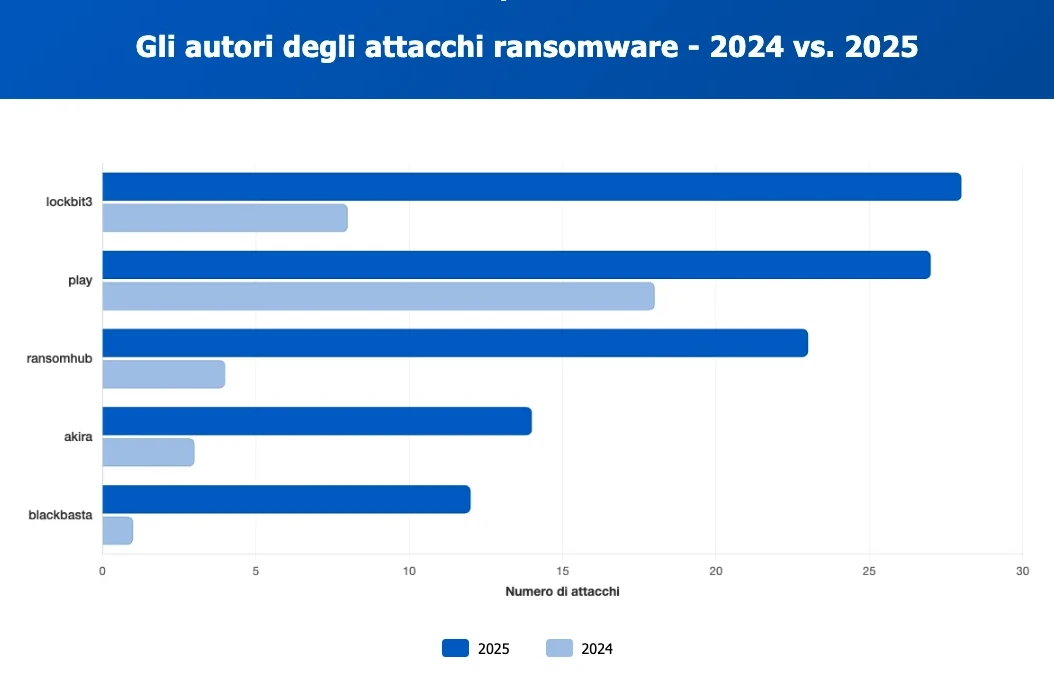
Altrettanto devastanti sono i ransomware di ultima generazione, che non si limitano a cifrare e bloccare i sistemi aziendali, ma attuano una strategia di estorsione multipla minacciando la divulgazione pubblica dei dati sensibili. A queste minacce si aggiungono gli attacchi alla supply chain (catena di fornitura), con cui i criminali colpiscono i partner commerciali e i fornitori di servizi più vulnerabili per penetrare nei nodi centrali delle grandi imprese, e lo sfruttamento automatico e ultrarapido delle vulnerabilità software, che riduce drasticamente i tempi di reazione dei team di sicurezza per la messa in sicurezza dei sistemi.